Am 21. Oktober 2026 habe ich – noch schlaftrunken – eine sehr dringende WhatsApp von einem Bekannten erhalten, der als Chief Security Officer (CSO) bei einem sehr großen österreichischen Unternehmen arbeitet.
In allen Versionen von PHP der letzten 21 Jahre steckt eine schwerwiegende Sicherheitslücke, mit der ein remote-Zugang auf den Webserver möglich ist. Ohne Anmeldung, ohne weiteres Zutun. Und vor allem: ohne (gute) Möglichkeit es zu verhindern.
Schweregrad 9.2 von 10.
Da war ich sehr sehr flott munter….
Am Nachmittag um 16 Uhr erschienen dann die Details gemeinsam mit den gepatchten Versionen, allerdings nur ab PHP Version 8.2. Das bedeutet für dich als Webdesigner oder Programmierer von Laravel, Statamic oder anderen PHP-basierten CMS-Systemen, dass du mit Versionen < 8.1 nach wie vor verwundbar bist und bleibst.
Davor gingen schon einige Websites und Services offline, vermutlich weil sie keinen Weg sahen alte Legacy-Applikationen zeitnah auf eine neue PHP-Version zu heben.
Was bedeutet das für dich als Webdesigner:in
Das Problem mit PHP-Updates ist, dass du als Webdesigner:in diese nicht einfach wie Plugin- oder Theme-Updates einspielen kannst. Für PHP ist der Hoster zuständig. Du kannst zwar in den meisten Hosting-Panels die PHP-Version wählen, allerdings nur die, die vom Hoster vorinstalliert ist und nicht sehr granular (also nur “8.4” oder “8.5”, aber nicht “8.5.12”).
Dein Hoster muss das Thema also auf dem Schirm haben und die entsprechenden Updates einspielen.
Du kannst nur sicherstellen, das deine WordPress-Websites mindestens auf PHP 8.2 laufen. Anschließend prüfst du im Backend unter Werkzeuge > Website-Zustand > Bericht > Server die genaue PHP-Version.
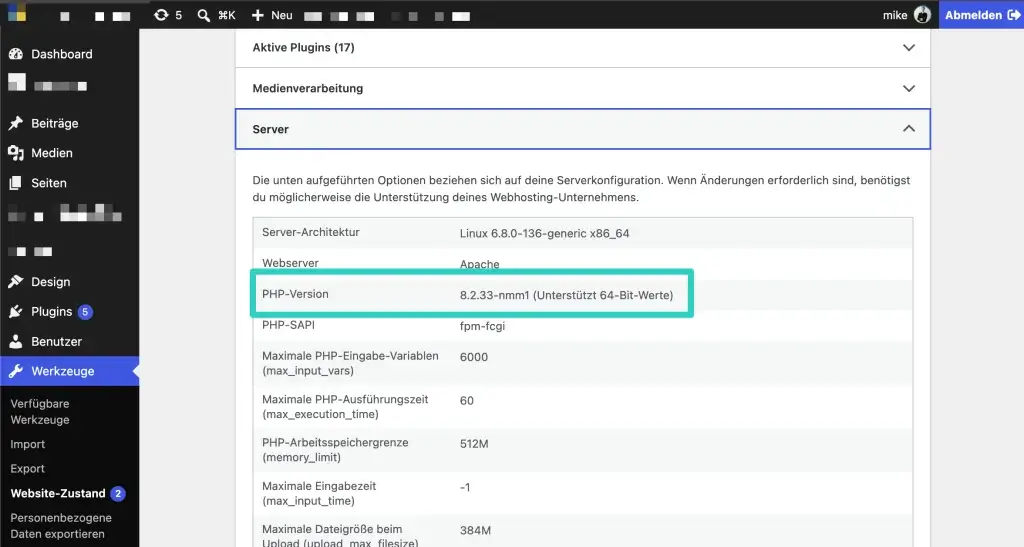
Nur PHP-Versionen ab diesen Versionen sind sicher:
- 8.5.12
- 8.4.27
- 8.3.36
- 8.2.35
Ob dahinter “-nmm1” steht, fpm-fcgi oder mod_php verwendet wird ist egal. Alle anderen PHP-Versionen sind verwundbar.
Ist WordPress sicher vor php2shell?
Nur, wenn einer der oben genannten PHP-Versionen verwendet wird. Alle älteren Versionen sind verwundbar (und sowieso nicht mehr unterstützt).
Dränge deinen Hoster also dazu eine aktuelle Version zu installieren oder wechsle den Hoster. Auf keinen Fall solltest du für “Extended Support” bezahlen und auf einer alten Version von PHP bleiben.
Learnings aus diesem Sicherheitsvorfall
php2shell ist sicherlich der Super-GAU einer Sicherheitslücke, die vom PHP-Team und vielen Hostern professionell behandelt wurde. Premium-Hoster wie WP Space oder Raidboxes hatten die Updates binnen Minuten nach dem Erscheinen eingespielt.
Allerdings zeigt sich auch welche Anbieter und Hoster ein Thema mit den Prozessen haben. Ganz ängstliche Anbieter haben direkt die Server abgeschaltet, dies zeugt davon, dass die Security-Prozesse schlicht nicht funktionieren und sie nicht schnell genug auf Sicherheitsvorfälle reagieren können.
In dem Fall überleg dir bitte einen Wechsel. Kontaktiere mich gerne, wenn du Unterstützung benötigst.
Wie geht es nach php2shell weiter?
Ich vermute, dass einige Hobby-Hoster das Thema gar nicht am Schirm haben, viel selbstgehostete Server und VPS-Systeme ungepatcht bleiben und von IOT-Geräten und Routern will ich erst gar nicht sprechen…
Daher wird uns das Thema noch sehr lange begleiten, dann PHP steckt in vielen (auch internen) Systemen und die Lücke ermöglicht es Angreifern sich lateral im Netzwerk zu bewegen… das wird noch lustig!
Übrigens, Website Heroes wurden von mir gleich in der Früh über die Sicherheitslücke informiert und ständig am Laufenden gehalten…